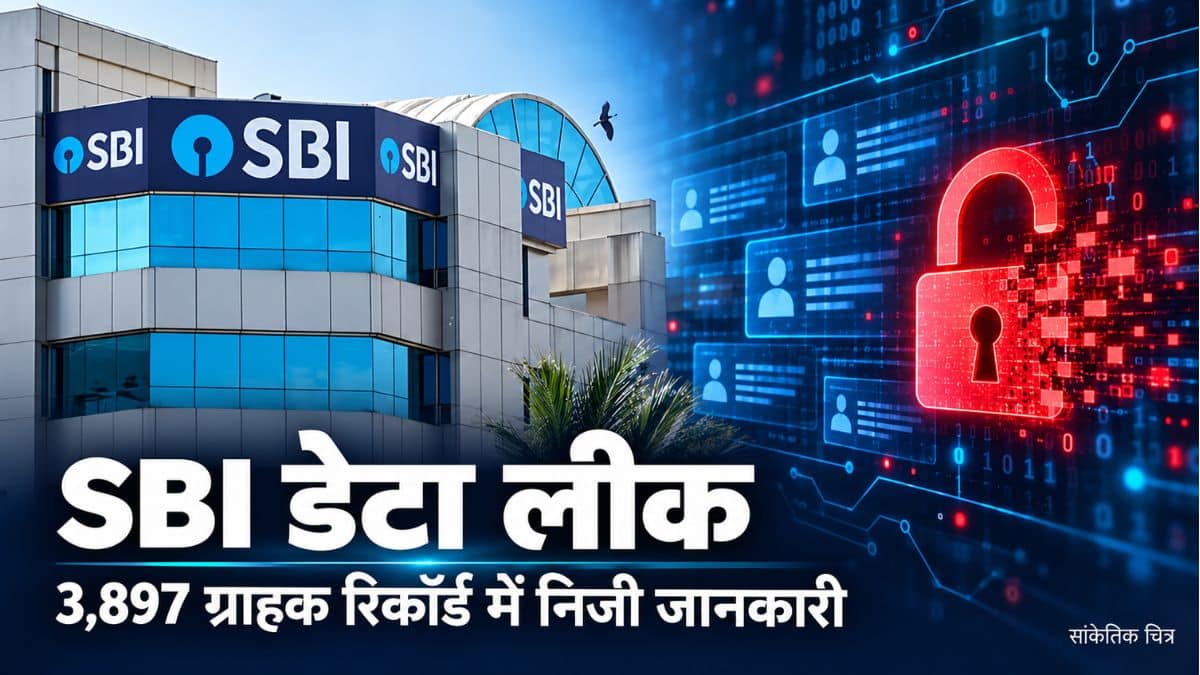
स्टेट बैंक ऑफ इंडिया के मुताबिक, डार्क वेब पर उपलब्ध करीब 3.75 लाख रिकॉर्ड की शुरुआती जांच में 3,897 ग्राहक रिकॉर्ड में निजी पहचान संबंधी जानकारी मिली है। बैंक ने जांच के लिए एक स्वतंत्र साइबर सुरक्षा एजेंसी नियुक्त की है।
स्टेट बैंक ऑफ इंडिया (एसबीआई) से जुड़े ग्राहक रिकॉर्ड डार्क वेब पर सामने आने का मामला सामने आया है। उपलब्ध स्रोत-सामग्री के अनुसार, बैंक ने बुधवार को स्टॉक एक्सचेंज को दी जानकारी में बताया कि शुरुआती जांच में 3,897 ग्राहक रिकॉर्ड में व्यक्तिगत पहचान से जुड़ी जानकारी मिली है।
बैंक के मुताबिक, डार्क वेब पर उपलब्ध लगभग 3.75 लाख रिकॉर्ड की शुरुआती जांच के दौरान इनकी पहचान हुई। मामले की प्रकृति और दायरे की जांच के लिए एक स्वतंत्र साइबर सुरक्षा एजेंसी को नियुक्त किया गया है।
कौन-कौन सी जानकारी उजागर हुई?
बैंक के हवाले से उपलब्ध विवरण के अनुसार, सामने आए डेटा में ग्राहकों के नाम, लिंग, रजिस्टर्ड मोबाइल नंबर, जन्मतिथि, ईमेल आईडी और आवासीय पते शामिल हैं।
इसके अलावा बैंक शाखा और ग्राहक सूचना फ़ाइल यानी सीआईएफ से जुड़े पहचान नंबर, लीड आईडी तथा लोन और लीड रिकॉर्ड से संबंधित अतिरिक्त विवरण भी शामिल बताए गए हैं।
व्यक्तिगत पहचान योग्य जानकारी को तकनीकी भाषा में पीआईआई (PII) कहा जाता है। ऐसी जानकारी से किसी व्यक्ति की पहचान की जा सकती है।
करीब 3.75 लाख रिकॉर्ड की जांच और 3,897 रिकॉर्ड में निजी जानकारी मिलने के आंकड़े अलग हैं। इन्हें 3.75 लाख ग्राहकों के बैंक खाते प्रभावित होने की पुष्टि के रूप में नहीं पढ़ा जाना चाहिए।
बैंक ने कहा—प्रमुख कामकाज सामान्य
एसबीआई ने कहा है कि इस घटना का उसके कारोबारी कामकाज, वित्तीय प्रदर्शन या कारोबार की निरंतरता पर कोई महत्वपूर्ण असर नहीं पड़ा है। बैंक के मुताबिक, उसके प्रमुख कामकाज सामान्य रूप से जारी हैं।
बैंक ने घटना से निपटने और उसके प्रभाव को सीमित करने के लिए निर्धारित प्रक्रियाएं शुरू करने की जानकारी भी दी है।
हालांकि, बैंक का कामकाज सामान्य रहना और ग्राहकों की निजी जानकारी उजागर होने का जोखिम दो अलग विषय हैं। उपलब्ध सामग्री में इस घटना के कारण किसी ग्राहक के खाते से रकम निकाले जाने की पुष्टि नहीं है।
इसे भी पढ़ें: बिना OTP खाते से उड़े 50 हजार, साइबर ठगी का नया तरीका
ग्राहकों के लिए क्या चिंता है?
उपलब्ध सामग्री के अनुसार, बैंक ने उजागर हुई जानकारी के दुरुपयोग और ग्राहकों के साथ धोखाधड़ी की आशंका जताई है। जांच से यह स्पष्ट होना बाकी है कि डेटा कैसे बाहर आया और घटना का पूरा दायरा क्या है।
ग्राहकों के लिए स्रोत-सामग्री में दी गई सावधानियां:
- ओटीपी, पिन और पासवर्ड किसी के साथ साझा न करें।
- लेनदेन की जानकारी के लिए एसएमएस और ईमेल अलर्ट सक्रिय रखें।
- अपनी जानकारी के बिना कोई लेनदेन होने पर तुरंत बैंक को सूचित करें।
- एसबीआई की आधिकारिक वेबसाइट, ऐप और सत्यापित ग्राहक सेवा माध्यमों का इस्तेमाल करें।
- अनजान व्यक्ति के भेजे लिंक पर क्लिक न करें।
- बैंक, लोन और क्रेडिट कार्ड के लेनदेन पर नजर रखें।
इसे भी पढ़ें: एआई एजेंट्स से कंपनियों के डेटा को खतरे का दावा, सीमित एक्सेस और निगरानी पर जोर